Lire l’erreur avant de contourner le blocage
Le navigateur vérifie notamment la confiance accordée au certificat et sa validité pour le site demandé. Une alerte n’indique pas simplement que la connexion est lente. Elle peut concerner un certificat expiré, un nom différent, une autorité inconnue ou une interception des échanges.
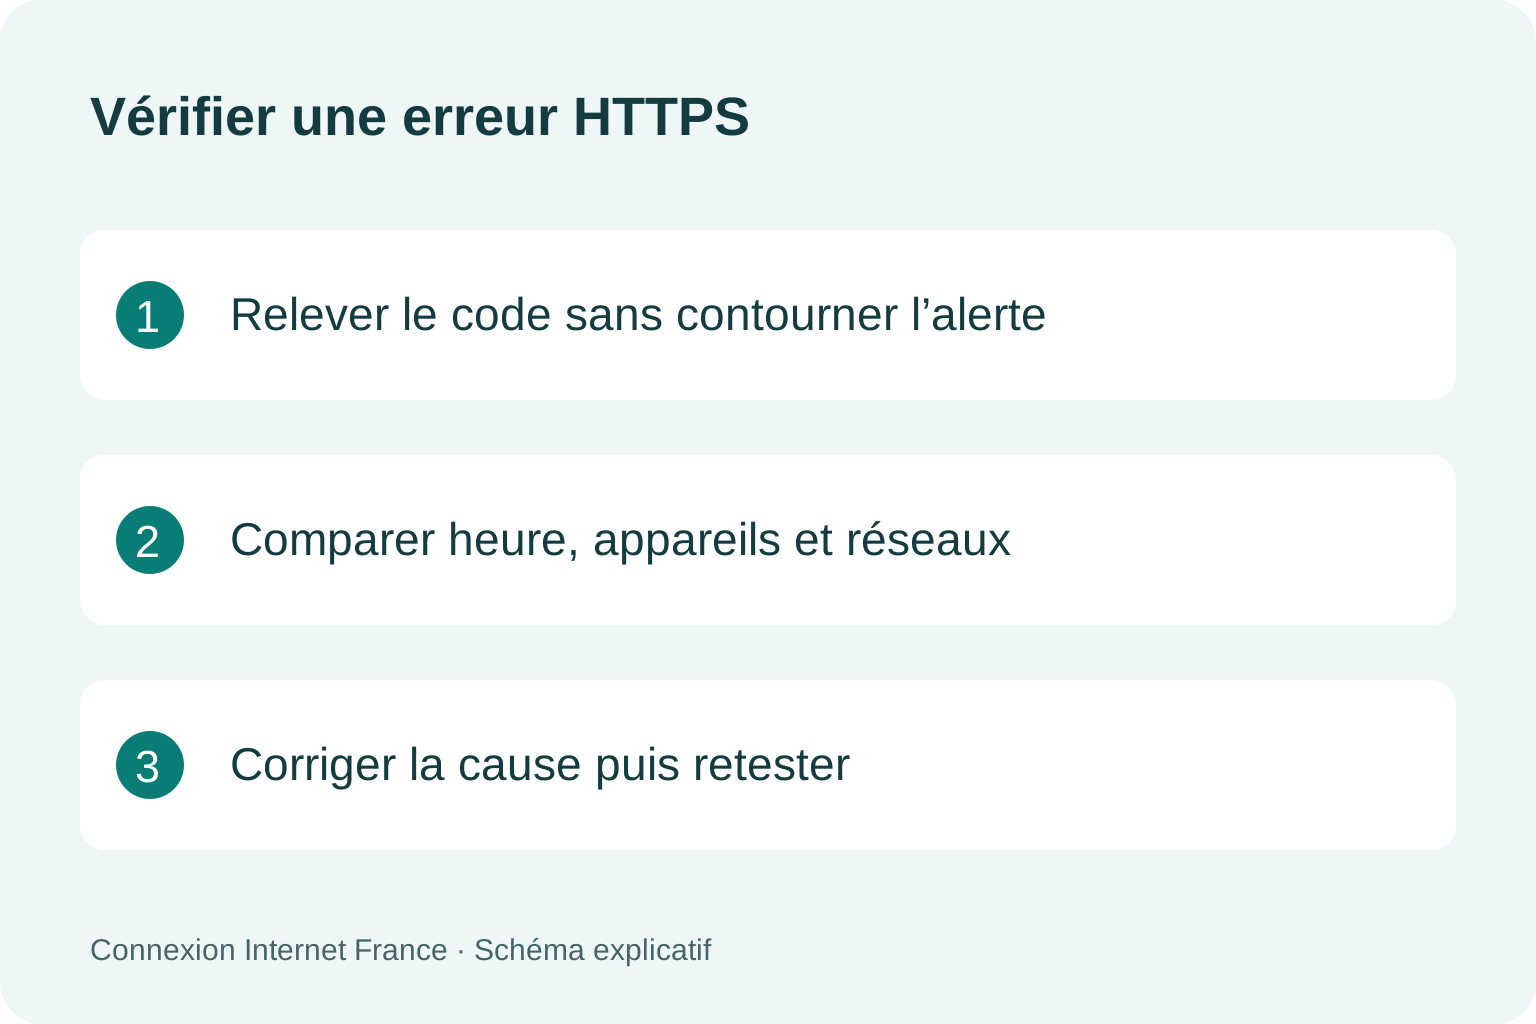
Copiez le code d’erreur et l’adresse du site sans publier de paramètres contenant un jeton de connexion. Pour une démarche sensible, revenez à une adresse officielle connue. N’entrez pas de mot de passe sur une page qui exige d’ignorer l’avertissement.
Source : Mozilla — erreurs de connexion sécurisée.
Comparer l’heure, le navigateur et le réseau
Une date très incorrecte sur l’appareil peut rendre la vérification des certificats impossible. Contrôlez la date, l’heure et les mises à jour du système. Comparez le même site sur un autre appareil maintenu et sur une connexion indépendante, sans installer de certificat fourni par un inconnu.
Sur un Wi-Fi public, un portail de connexion peut être nécessaire. Utilisez l’ouverture du portail proposée par le système, puis retestez le site. Dans un réseau professionnel avec inspection TLS autorisée, signalez l’erreur à l’équipe informatique : la configuration de confiance relève de son administration.
Source : Mozilla — erreurs de connexion sécurisée.
Transmettre un constat exploitable
Si un seul site échoue sur plusieurs appareils et réseaux, contactez son propriétaire avec le code et l’heure du test. Si tous les sites sécurisés échouent sur un seul poste, recherchez un problème de système, de logiciel de sécurité ou de configuration gérée.
Une connexion rétablie après correction doit fonctionner sans exception ajoutée au navigateur. Ne désactivez pas globalement la validation HTTPS. Les captures destinées à l’assistance doivent masquer les données personnelles et les identifiants de session.
Source : Mozilla — erreurs de connexion sécurisée.
Identifier la couche avant de suivre une correction
Un avertissement de certificat ne doit pas être traité comme un code HTTP 403 ou 503. Le premier concerne la validation de la connexion sécurisée ; les seconds sont des réponses du service ou d’un intermédiaire. Gardez le texte exact et l’heure pour éviter d’appliquer une solution au mauvais problème.
Si un poste professionnel utilise un proxy, faites contrôler son fonctionnement et les certificats prévus par l’organisation. Ne téléchargez pas un certificat inconnu pour supprimer l’alerte. Vérifiez l’heure du poste puis comparez une destination distincte sans ignorer les avertissements.
Préparer un contrôle utile
Vérifiez le nom du site, la date de l’appareil et le contexte de connexion. Une alerte peut signaler un problème d’identité ou de confiance.
Conservez le message exact et demandez une correction au responsable du service. Évitez de transmettre des identifiants tant que la situation n’est pas comprise.
Source : IETF — TLS 1.3, RFC 8446.
Questions fréquentes
Le cadenas garantit-il que le vendeur est honnête ?
Non. HTTPS protège la connexion au domaine ; il ne garantit pas la qualité commerciale ni l’identité prétendue dans le contenu.
Changer d’opérateur corrige-t-il un certificat expiré ?
Non. Le propriétaire du site doit corriger son certificat. Une comparaison de réseau sert seulement au diagnostic.
Faut-il installer le certificat proposé par une publicité ?
Non. Sur un poste géré, une configuration de confiance se traite avec l’administrateur identifié.